- TESIGN / RADAR
- 2026.09.21
- Nuclei
Nuclei
취약점 점검
누가 쓰나서버를 직접 운영하는 사람, 보안 점검을 맡은 담당자, 배포 전 점검을 자동화하려는 팀.
설치해서 쓰기
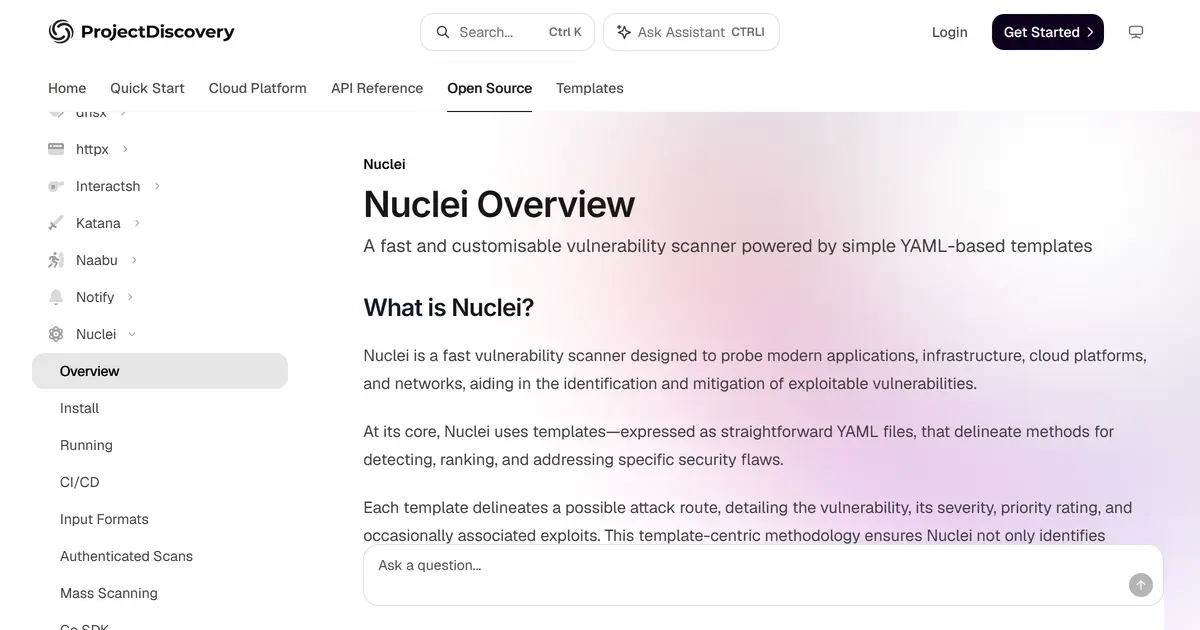
서버에 알려진 취약점이 남아 있는지 점검 목록대로 훑어 주는 검사 도구.
★ 31.2k▲ +10 / 7d최근 14일 · 하루 별 증가빈칸 = 관측 없음
별 31,225 · GitHub에서 확인 GitHub 확인 127시간 지연 · 그 뒤 GH Archive 관측 +5 포함 · 7일 +10은 GH Archive 관측 (기준 )


TESIGN TAKE
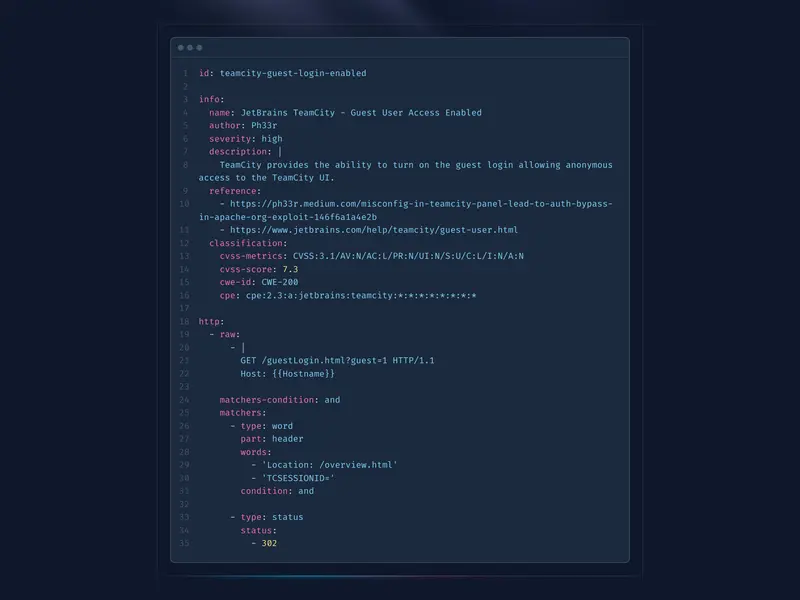
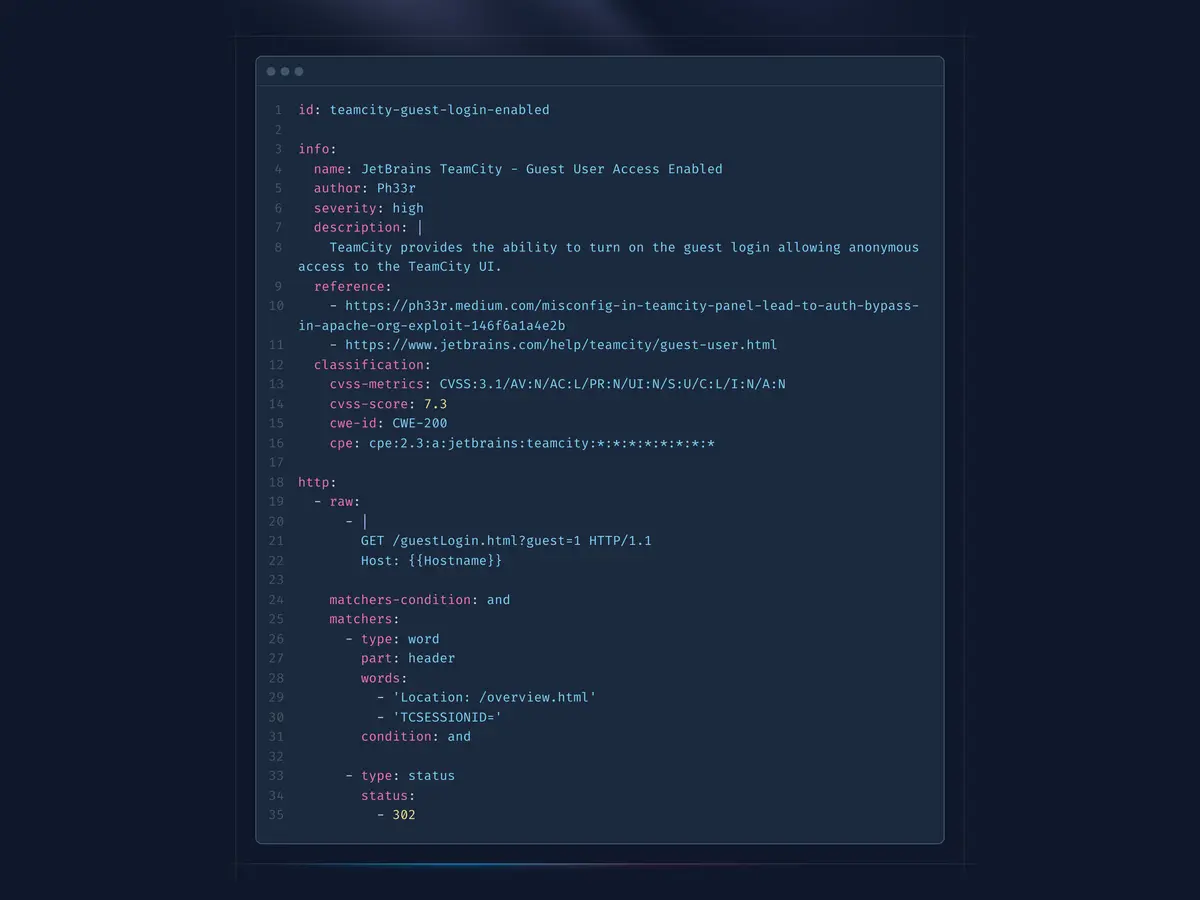
템플릿이 사람이 읽을 수 있는 형식이라 "이 점검이 무엇을 보는지"를 직접 확인하고 고칠 수 있다. 점검 도구를 믿고 쓰려면 이 점이 중요하다.
한눈에 보는 사실
- 라이선스
- MIT
- 사용 범위
- 상업 이용·수정·재배포 가능. 저작권 고지는 유지.
- 언어
- Go
- 플랫폼
- cli
- 활동
- 마지막 커밋 5일 전 () · 최근 릴리스 [확인 필요]
- 커뮤니티
- 기여자 [확인 필요] · 열린 이슈 [확인 필요] · 만든 이: [확인 필요] 기준 시각 미확인
- 출처
- GitHub
- 오픈소스
- 예
- 처음 본 시각
- 분류
- 보안 · 개발 도구
요약이며 법적 조언이 아닙니다.
왜 볼 만한가
보안 점검은 "무엇을 어떻게 확인했는지"가 남아야 의미가 있다. Nuclei는 점검 항목 하나를 YAML 한 장으로 적고 실제 요청을 보내 응답을 확인하는 방식이라, 결과마다 근거가 남고 헛경보가 적다. 전 세계 보안 담당자들이 올린 템플릿을 그대로 쓸 수 있다.
이걸로 무엇을 만들 수 있나
- Go로 만든 명령줄 도구다. HTTP·TCP·DNS·SSL·WHOIS·자바스크립트 등 여러 프로토콜을 다루고 요청을 묶어 병렬로 빠르게 돌린다. CI에 넣어 배포마다 회귀 점검을 하거나 Jira·Splunk·깃허브·Elastic·GitLab으로 결과를 보낼 수 있다. 한국어 문서가 있다.
누구에게 맞나
- 서버를 직접 운영하는 사람, 보안 점검을 맡은 담당자, 배포 전 점검을 자동화하려는 팀.
5분 안에 시작하기
# 설치한 뒤 내가 관리하는 주소 하나를 대상으로 먼저 돌려 본다.주의할 점
- 내가 권한을 가진 대상에만 써야 한다. 허락 없이 남의 서버를 점검하는 것은 법에 걸린다. 무료 명령줄 도구 외에 회사용 유료 버전이 따로 있다.
영수증
- 처음 본 시각
- 출처 등록
- 선정
- 생성에서 포착까지
- 2356d
- 처음 봤을 때
- 31,220 ★
- 출처
- GitHub
이 항목의 사실을 기계가 읽기 쉬운 형태로 — 마크다운으로 보기 · JSON
비슷한 도구
보안 분야에서 ★ 총합 순으로 최대 5개. 편집 항목 먼저, 그다음 저장소 카드이며 이 항목은 강조되어 있습니다. 순위와 같은 저장 스냅샷에서 뽑은 비교표이고 추천은 아닙니다.
| 이미지 | 이름 | ★ 총합 | ▲ 7d | 라이선스 | 플랫폼 | 마지막 push |
|---|---|---|---|---|---|---|
![]() | open-code-review개발자용 AI 코드 리뷰 | ★ 37.5k | ▲ +1,252 | Apache-2.0허용적 | windows · macos · linux · cli | |
![]() | Nuclei취약점 점검이 항목 | ★ 31.2k | ▲ +10 | MIT허용적 | cli | |
| ente/ente카드 | ★ 28.9k | ▲ +5 | AGPL-3.0카피레프트 | — | ||
| deskflow/deskflow카드 | ★ 28.8k | — | GPL-2.0카피레프트 | — | ||
| zhishile/codex-auth-helper카드 | ★ 14.8k | ▲ +51 | 라이선스 미확인미확인 | — |
타임라인
- 저장소 생성
- TESIGN이 처음 본 시각
- TESIGN 게재
같은 날 고른 것
- 01
- 02
- 03
- 04
- 05
- 06
- 07
- 08
- 10