- TESIGN / RADAR
- 2026.09.17
- OpenHunterAI
OpenHunterAI
로컬 AI 보안 점검
누가 쓰나자기 서비스의 보안을 정기적으로 점검하고 싶은 소규모 팀 · 코딩 에이전트에게 승인 기반으로 보안 점검을 맡겨 보고 싶은 개발자 · 인가된 대상에 한해 정찰 도구를 직접 다뤄 보고 싶은 사람
직접 서버에
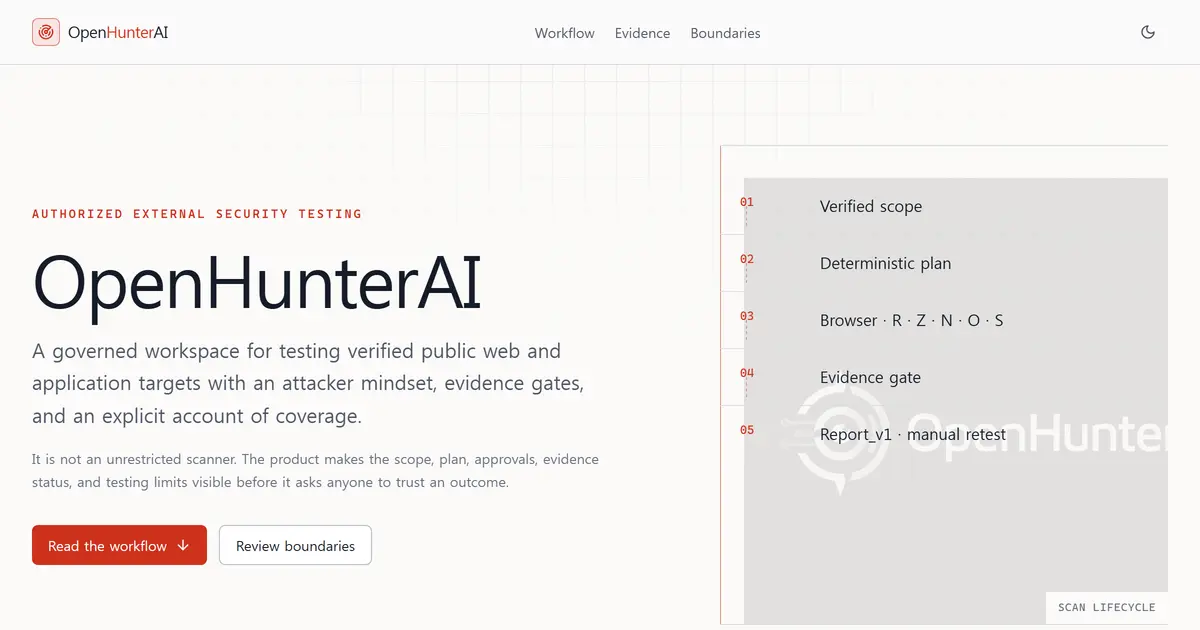
내가 소유하거나 테스트 허가를 받은 웹·API 서비스만을 대상으로, 공격자 시각의 보안 점검을 로컬 워크스페이스에서 돌리는 알파 단계 도구입니다.
별 165 · GitHub에서 확인 GitHub 확인 46시간 지연 · 그 뒤 GH Archive 관측 +2 포함 · 7일 +15은 GH Archive 관측 (기준 )
TESIGN TAKE
스스로 "알파"라 부르고 "빈 리포트가 안전의 증거는 아니다"라고 먼저 말해 두는 보안 도구는 드물어서, 그 정직함이 오히려 신뢰를 줍니다.
한눈에 보는 사실
- 사용 범위
- 미확인 — 쓰기 전에 살펴보세요.
- 언어
- TypeScript
- 플랫폼
- web · cli
- 활동
- 마지막 커밋 2일 전 () · 최근 릴리스 [확인 필요]
- 커뮤니티
- 기여자 [확인 필요] · 열린 이슈 [확인 필요] · 만든 이: [확인 필요] 기준 시각 미확인
- 출처
- GitHub
- 처음 본 시각
- 분류
- 보안 · AI
요약이며 법적 조언이 아닙니다.
왜 볼 만한가
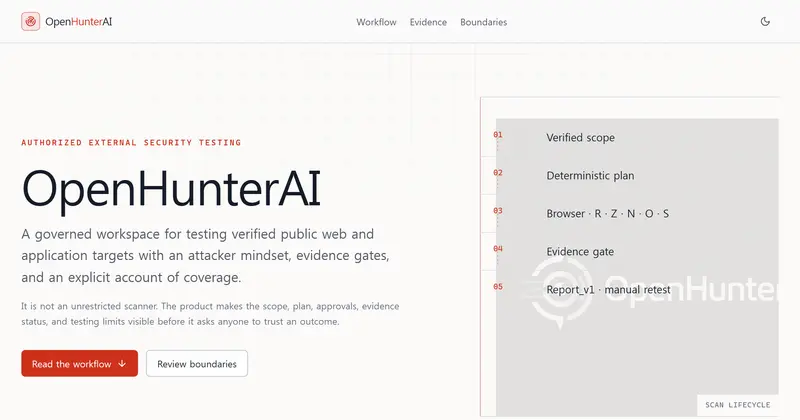
OpenHunterAI는 범위(scope)·스캔 기록·발견 사항·개선 가이드를 계정 가입 없이 하나의 로컬 워크스페이스에 모읍니다. 도메인 소유를 확인하고 스캔 계획에 사람이 승인한 뒤에만 진행되며, 브라우저 조사·정찰·ZAP·Nuclei 어댑터로 신호를 모아 AI가 가설을 검증합니다. README가 스스로 밝히듯 아직 알파 단계라 "깨끗한 워크스페이스나 빈 리포트가 대상이 안전하다는 증거는 아니"며, 파괴적 동작은 하지 않고 민감한 검증에는 별도 승인이 필요합니다.
이걸로 무엇을 만들 수 있나
- 내가 운영하는 웹앱·API에 대해, 배포 전 공격자 관점의 점검 목록을 로컬에서 돌려보기
- 코딩 에이전트(Codex·Claude Code·Gemini CLI 등)에 스킬로 연결해, 승인 후에만 점검이 시작되게 워크플로 짜기
- 점검 결과를 사람이 다시 검증하는 리테스트 절차의 참고 템플릿으로 쓰기
누구에게 맞나
- 자기 서비스의 보안을 정기적으로 점검하고 싶은 소규모 팀
- 코딩 에이전트에게 승인 기반으로 보안 점검을 맡겨 보고 싶은 개발자
- 인가된 대상에 한해 정찰 도구를 직접 다뤄 보고 싶은 사람
5분 안에 시작하기
# 요구사항: Git·Node.js 22 이상·Docker(Compose v2)
$ git clone https://github.com/LumosLab-Innovation/OpenHunterAI.git
$ cd OpenHunterAI
$ node ops/local.mjs start
# → http://localhost:3001 접속 후 .env.local에 모델 키 설정 → 프로젝트 생성 → 도메인 인증 → 범위 승인 후 스캔 시작
# (스캔 전에 Nuclei 템플릿 정책 이슈를 문서에서 먼저 확인해야 합니다)주의할 점
- PolyForm Noncommercial 1.0.0 — 소스공개이며 상업적 이용은 별도 라이선스가 필요합니다
- 알파 단계이며, README가 직접 "빈 리포트가 안전을 보장하지 않는다"고 밝힙니다
- "로컬에서 돈다"는 것이 localhost나 사내망을 스캔해도 된다는 뜻은 아니라고 명시되어 있고, Nuclei 어댑터는 아직 검수된 템플릿 묶음이 제공되지 않습니다
영수증
- 처음 본 시각
- 출처 등록
- 선정
- 생성에서 포착까지
- 112d
- 처음 봤을 때
- 163 ★
- 출처
- GitHub
이 항목의 사실을 기계가 읽기 쉬운 형태로 — 마크다운으로 보기 · JSON
비슷한 도구
보안 분야에서 ★ 총합 순으로 최대 5개. 편집 항목 먼저, 그다음 저장소 카드이며 이 항목은 강조되어 있습니다. 순위와 같은 저장 스냅샷에서 뽑은 비교표이고 추천은 아닙니다.
| 이미지 | 이름 | ★ 총합 | ▲ 7d | 라이선스 | 플랫폼 | 마지막 push |
|---|---|---|---|---|---|---|
 | open-code-review개발자용 AI 코드 리뷰 | ★ 28.6k | ▲ +1,064 | Apache-2.0허용적 | windows · macos · linux · cli | |
 | OpenHunterAI로컬 AI 보안 점검이 항목 | ★ 165 | ▲ +15 | 라이선스 미확인미확인 | web · cli | |
| ente/ente카드 | ★ 28.9k | ▲ +13 | AGPL-3.0카피레프트 | — | ||
| deskflow/deskflow카드 | ★ 28.8k | ▲ +5 | GPL-2.0카피레프트 | — | ||
| laramies/theharvester카드 | ★ 17.4k | ▲ +10 | 라이선스 미확인미확인 | — |
함께 볼 만한 것
타임라인
- 저장소 생성
- TESIGN이 처음 본 시각
- TESIGN 게재
같은 날 고른 것
- 01
BG0
계정 없이 쓰는 배경 제거사진을 서버에 올리지 않고, 브라우저 안에서만 배경을 지웁니다. WebGPU가 있으면 그걸 쓰고 없으면 WebAssembly로 돌아갑니다.
설치 없이 바로★ 79▲ +28 / 7d - 02
ZapFast
가벼운 왓츠앱 클라이언트브라우저 엔진 없이 러스트로 새로 만든 왓츠앱 클라이언트로, 리눅스에서 유휴 메모리 약 150MB — 왓츠앱 웹(1.13GB)의 8분의 1 수준입니다.
설치해서 쓰기★ 107▲ +39 / 7d - 03
Wealthfolio
로컬 우선 자산관리 앱투자·순자산·소비를 내 기기에만 저장해서 추적하는 오픈소스 자산관리 앱으로, 클라우드 계정이 필요 없습니다.
설치해서 쓰기★ 9k▲ +15 / 7d - 04
page-mascot
웹페이지용 커서 반응 마스코트마우스를 따라 고개를 돌리고 클릭하면 표정을 짓는 캐릭터를 웹페이지에 붙이는 작은 리액트 컴포넌트입니다.
개발자용★ 307▲ +39 / 7d - 05
Podroid
폰용 리눅스 컨테이너 VM루트 권한 없이 안드로이드 폰에서 별도 커널을 가진 진짜 알파인 리눅스 VM을 띄워, Podman·Docker·LXC를 서버와 똑같이 돌립니다.
설치해서 쓰기★ 2.6k▲ +14 / 7d - 06
Capsule
단일 파일 앱 플레이어HTML 앱과 그 데이터를 SQLite 파일 하나에 통째로 담아, 계정도 서버도 없이 파일 하나로 주고받는 데스크톱 플레이어입니다.
설치해서 쓰기▲ 333 HN - 07
SparkyFitness
가족용 자가호스팅 건강 추적영양·운동·수면·단식·기분·체성분을 한 앱에서 추적하는 자가호스팅 건강 트래커로, 데이터는 내가 띄운 서버에만 남습니다.
직접 서버에★ 6.1k▲ +13 / 7d - 08
Inkstone
자가호스팅 마크다운 노트마크다운 메모를 Cloudflare Workers 위에 직접 올려 쓰는 자가호스팅 노트 앱으로, 실시간 동기화와 검색·백링크까지 갖췄습니다.
직접 서버에★ 819▲ +10 / 7d - 09